
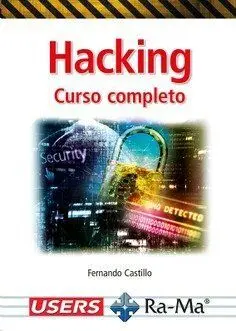
Hacking Curso Completo
Fernando Castillo
En esta obra se engloban las acciones que puedes realizar para analizar y explotar un sistema objetivo. De esta forma, emularas las acciones de un hacker ético mientras realizas intrusiones en un sistema y logras obtener información o efectuar análisis de seguridad. De forma clara y didáctica se irán presentando diferentes formas de explotar y analizar un sistema, asà com...
En esta obra se engloban las acciones que puedes realizar para analizar y explotar un sistema objetivo. De esta forma, emularas las acciones de un hacker ético mientras realizas intrusiones en un sistema y logras obtener información o efectuar análisis de seguridad. De forma clara y didáctica se irán presentando diferentes formas de explotar y analizar un sistema, asà como a montar un entorno de pruebas para poder ensayar tus habilidades sin utilizar sistemas externos.
Reseña del Editor
PRÓLOGO SOBRE ESTA OBRA PARTE 1 CAPÍTULO 1. ¿QUÉ SE NECESITA? 1.1 LABORATORIO DE PRUEBAS 1.1.1 VirtualBox 1.1.2 Metasploitable 1.1.3 Kali Linux 1.1.4 Conectar ambas máquinas virtuales 1.2 ACTIVIDADES 1.2.1 Test de autoevaluación 1.2.2 Ejercicios prácticos CAPÍTULO 2. VULNERABILIDADES Y PRUEBAS 2.1 SISTEMAS VULNERABLES 2.1.1 Metasploitable 2 2.1.2 Metasploitable 3 2.2 PRUEBA DE PENETRACIÓN 2.2.1 Black Box 2.2.2 White Box 2.2.3 Grey Box 2.3 ACTIVIDADES 2.3.1 Test de autoevaluación 2.3.2 Ejercicios prácticos CAPÍTULO 3. ESCANEO CON NMAP 3.1 OPCIONES DISPONIBLES 3.1.1 Puertos para analizar 3.1.2 Duración del escaneo 3.2 ESCANEO CON NMAP 3.3 OPCIONES ADICIONALES 3.4 INTERFAZ GRÁFICA 3.5 ACTIVIDADES 3.5.1 Test de autoevaluación 3.5.2 Ejercicios prácticos GLOSARIO PARTE 1 PARTE 2 CAPÍTULO 4. SHELL 4.1 QUÉ ES UNA SHELL 4.1.1 Tipos de shell 4.1.2 Bash shell 4.2 SHELL SCRIPT 4.2.1 Comandos 4.2.2 Comandos básicos más usados dentro de los scripts 4.2.3 Redireccionamiento de entrada/salida en shell script 4.2.4 Uso de las comillas en el shell script 4.3 USO DE VARIABLES 4.3.1 Reasignación de variables 4.3.2 Reglas de las variables 4.4 SCRIPTS MÁS ELABORADOS 4.4.1 Tomar decisiones 4.4.2 Condicionales en bash. 4.5 OPERADORES EN BASH SCRIPT 4.5.1 Operadores de comparación 4.5.2 Operadores lógicos 4.6 BUCLES EN BASH SCRIPT 4.6.1 Asignar alias a los scripts 4.6.2 Uso de funciones en bash shell 4.7 ONELINERS 4.8 USO DE CRONTAB 4.9 EJERCICIOS DE AUTOMATIZACIÓN 4.10 ACTIVIDADES 4.10.1 Test de autoevaluación 4.10.2 Ejercicios prácticos CAPÍTULO 5. CAPTURA DE INFORMACIÓN 5.1 PROCESO DE CAPTURA DE LA INFORMACIÓN 5.2 RECONOCIMIENTO PASIVO 5.2.1 OSINT o inteligencia de fuentes abiertas 5.2.2 Maltego 5.2.3 The Harvester 5.2.4 Footprinting 5.2.5 Google dorks aplicados a yahoo.com 5.2.6 Shodan, Censys y filtros de GitHub 5.2.7 Wappalyzer para huellas dactilares 5.2.8 Búsqueda de ASN 5.2.9 Wayback Machine 5.2.10 Adquisiciones con Crunchbase 5.3 RECONOCIMIENTO ACTIVO 5.3.1 Búsqueda de subdominios 5.3.2 Uso de Amass 5.3.3 Screenshots de webs con Aquatone 5.3.4 Búsqueda de archivos sensibles con Dirsearch y FFUF 5.3.5 Descubrimiento de subdominios activos con httpx 5.3.6 FFUF 5.3.7 Análisis de archivos .js con Link Finder 5.3.8 Listado de palabras más usadas en hacking ético 5.4 ACTIVIDADES 5.4.1 Test de autoevaluación 5.4.2 Ejercicios prácticos CAPÍTULO 6. OBJETIVOS 6.1 CLASIFICACIÓN 6.1.1 Definición del scope u objetivos del test 6.1.2 Ambiente de producción vs. ambiente de pruebas 6.1.3 Metodologías 6.1.4 Informes del pentesting 6.2 ACTIVIDADES. 6.2.1 Test de autoevaluación 6.2.2 Ejercicios prácticos GLOSARIO PARTE 2 PARTE 3. CAPÍTULO 7. RECONOCIMIENTO 7.1 CONCEPTOS PRELIMINARES 7.2 CASO PRÁCTICO DE BÚSQUEDA DE VULNERABILIDADES 7.2.1 1. Enumerar subdominios 7.2.2 2. Filtrar subdominios 7.2.3 3. Buscar las URL en Wayback Machine y Google Dorks 7.2.4 4. OSINT aplicada para la búsqueda de datos de empleados 7.2.5 5. Capturas de pantalla de subdominios vivos 7.2.6 6. Tecnología subyacente en los subdominios 7.2.7 7. Búsqueda de archivos con extensión .js 7.2.8 8. Búsqueda de endpoints en archivos .js 7.2.9 9. Búsqueda de parámetros 7.2.10 10. Encontrar directorios 7.3 COMANDOS ÚTILES. 7.3.1 HTTPX. 7.3.2 FUFF 7.4 ACTIVIDADES 7.4.1 Test de autoevaluación 7.4.2 Ejercicios prácticos CAPÍTULO 8. ANÁLISIS DE VULNERABILIDADES 8.1 ¿QUÉ ES UN ANÁLISIS DE VULNERABILIDADES? 8.1.1 ¿Cuáles son las vulnerabilidades más comunes en los sitios web? 8.1.2 Búsqueda de ejemplo 8.1.3 Reporte 8.2 ACTIVIDADES 8.2.1 Test de autoevaluación 8.2.2 Ejercicios prácticos CAPÍTULO 9. EXPLOTACIÓN Y POSEXPLOTACIÓN 9.1 EXPLOITS 9.1.1 Ejemplo de exploit 9.1.2 ¿Cómo funcionan los exploits? 9.1.3 Términos relacionados con la etapa de explotación 9.2 POSEXPLOTACIÓN 9.2.1 Eliminar los logs 9.2.2 Ofuscar los archivos modificados 9.2.3 Sobrescribir la memoria RAM del equipo 9.2.4 Borrar el historial de comandos 9.3 PERIODICIDAD DEL TEST DE INTRUSIÓN 9.3.1 ¿Cuándo es el momento de contratar un pentesting? 9.3.2 Reporte de pentest con explicación técnica 9.3.3 La importancia del reporte para los profesionales 9.3.4 ¿Que ítems debe contener un reporte de pentest? 9.4 CERTIFICACIONES 9.5 ACTIVIDADES 9.5.1 Test de autoevaluación 9.5.2 Ejercicios prácticos CAPÍTULO 10. REFERENCIA DE COMANDOS NMAP 10.1 NMAP 10.1.1 Especificación del objetivo 10.1.2 Descubrimiento de host 10.1.3 Técnicas de escaneo 10.1.4 Especificación de puerto y secuencia de escaneo 10.1.5 Detección de servicios/versiones 10.1.6 Detección del sistema operativo 10.1.7 Escanear hosts y subredes objetivo 10.1.8 Escaneo de puertos 10.1.9 Opciones para escaneo de puertos 10.1.10 Habilitar comentarios en Nmap 10.2 ACTIVIDADES . 10.2.1 Test de autoevaluación 10.2.2 Ejercicios prácticos GLOSARIO PARTE 3 PARTE 4. CAPÍTULO 11. ATAQUES MITM 11.1 ¿QUÉ ES UN ATAQUE MITM? 11.1.1 ¿Cómo se perpetra un ataque MITM? 11.1.2 Tipos de ataques MITM 11.2 CÓMO PROTEGERTE DE ATAQUES MAN IN THE MIDDLE 11.2.1 Navegar por sitios seguros 11.2.2 Usar contraseñas fuertes 11.2.3 Usar WPA2-AES 11.2.4 Segmentar las redes 11.2.5 Tener una política de actualización de software 11.2.6 Usar la autenticación de dos pasos 11.2.7 Evitar conectarse a redes Wi-Fi abiertas públicas 11.2.8 No abrir enlaces de fuentes de correos desconocidas 11.2.9 Asegurar los equipos con aplicativos antivirus y antimalware 11.2.10 Usar dispositivos de protección de red 11.3 ATAQUE MITM DE ENVENENAMIENTO DE ARP CON EL USO DE ETTERCAP 11.3.1 Elaboración del ataque MITM con ettercap 11.4 ACTIVIDADES 11.4.1 Test de autoevaluación 11.4.2 Ejercicios prácticos CAPÍTULO 12. METASPLOIT 12.1 METASPLOIT FRAMEWORK 12.1.1 Módulos de Metasploit 12.2 COMANDO MSFCONSOLE 12.3 COMANDO SET 12.4 BÚSQUEDA EN MSFCONSOLE 12.5 TRABAJAR CON MÓDULOS 12.6 SESIONES. 12.7 ACTIVIDADES 12.7.1 Test de autoevaluación 12.7.2 Ejercicios prácticos CAPÍTULO 13. NESSUS 13.1 ¿QUÉ ES NESSUS? 13.1.1 Compatibilidad 13.1.2 Versiones 13.2 PLUGINS DE NESSUS 13.3 TEMPLATES DE NESSUS 13.4 AGENTES NESSUS 13.4.1 ¿Cómo iniciar un escaneo utilizando Nessus Agents? 13.4.2 Ejemplo práctico de escaneo con Nessus 13.5 ACTIVIDADES 13.5.1 Test de autoevaluación 13.5.2 Ejercicios prácticos CAPÍTULO 14. ATAQUES A CONTRASEÑAS 14.1 ALMACENAMIENTO DE CONTRASEÑAS 14.1.1 Opción 1. Almacenamiento de contraseñas en texto plano 14.1.2 Opción 2. Almacenamiento de contraseñas cifradas 14.1.3 Opción 3. Cifrado de contraseñas a través de funciones hash 14.2 ATAQUES DE FUERZA BRUTA 14.2.1 THC Hydra 14.2.2 John The Ripper 14.2.3 Aircrack-ng 14.3 ATAQUE PASSWORD SPRAYING 14.4 ATAQUE DE CREDENTIAL STUFFING 14.4.1 Mitigación para Credential stuffing 14.4.2 Fuerza bruta inversa 14.4.3 Ataques de diccionario a contraseñas 14.4.4 Ataques online 14.4.5 Ataque offli
Otros libros del autor



Artículos relacionados
Otros clientes también compraron


